
في كل مرة يطلع لك إشعار بعنوان “تنبيه عاجل”، أو يرن هاتفك من رقم ما تعرفه، انتبه. الباب ما يفتح بسبب الرابط وحده. يفتح بسبب توترك أنت. المفاجأة أن الخدعة أحيانا تنجح قبل أن تستوعب أنك أصلا كنت تمشي في اتجاه غلط. لذلك أنا أتعامل مع حماية الحسابات المالية كخطوة لحظية، لا كحل بعد الكارثة. وإذا تحتاج مرجعًا عمليًا لسلوك عمليات السحب والتنبيهات الأمنية، راجع كيف أسحب من موقع تداول كقراءة مساعدة عن تدفق العمليات وكيف تلتقط العلامات غير الطبيعية.
كيف يعمل الاحتيال المالي على بطاقاتك وحساباتك؟
أقرب طريقة لواقعك ليست “اختراقا خارقا”. هي تلاعب مرتب. غالبا يبدأ الأمر برسالة واتساب، بريد إلكتروني، أو اتصال هادئ يطلب منك “تأكيد بيانات” أو “حل مشكلة” ضمن وقت ضيق. أحيانا يذكر اسم بنك فعلا، وأحيانا يقول “خدمة حماية” بصياغة رسمية وتلميع كثير. لكن بمجرد ما تكتب بياناتك داخل الرابط المزيف، المعلومات تروح للمحتال مباشرة، كأنك سلمته المفاتيح على طبق.
وفي نمط ثاني، يضغطون عليك لتحويل مبلغ سريع، بحجة غرامة، أو استرداد، أو “تصحيح إجراء”. هنا اللعبة تعتمد على الوقت، وعلى فكرة إنك “خسرت” لو تأخرت. يقولون لك إن الإجراء سيتم خلال دقائق، ويقفلون عليك باب التفكير. وفي قطر تحديدًا، قد يزيد هذا الضغط لأن تطبيقاتك المصرفية ودفع الهاتف جزء من يومك، فتتحرك كأن كل شيء طبيعي، مع أنك أنت الذي تم استدراجه للدخول من الباب الخطأ.
والفخ لا يظهر دايمًا على شكل رسالة قبيحة. أحيانا يأتون لك بلهجة رسمية جدا، لكن فيه شروخ صغيرة تكشفهم. تهجئة غير دقيقة. طلب واضح لبيانات حساسة. عنوان بريد أو رقم مراسل لا يتوافق مع القناة التي اعتدت عليها. أحيانا يكون الدليل الأكبر سؤالهم عن كلمة المرور أو رمز التحقق. الفكرة بسيطة، أي جهة محترمة لا تطلب منك تلك البيانات عبر الرسائل، مهما كانت نبرة الكلام مطمئنة.
خطوات عملية لحماية حساباتك من التصيّد والسرقة
لا تحتاج برامج معقدة. تحتاج عادات تفرق بين “قراءة الرسالة” و”تنفيذ ما فيها”. ابدأ من قاعدة واحدة، إذا كان الإجراء ماليًا، نفذه عبر القناة التي تعرفها أنت. لا عبر رابط وصلك في رسالة عابرة، حتى لو شكله رسمي. إذا جاءك تنبيه يقول إن حسابك سيتوقف، افتح التطبيق الرسمي بنفسك، من جهازك، ثم ادخل البيانات يدويا. خلك واضح. لا تقفز للخطوة اللي يريدونها منك.
ضع هذه المحطات في بالك، قبل ما تتحرك:
- لو طلبت الرسالة رقم بطاقتك، كلمة المرور، أو رمز التحقق، اعتبرها خدعة ووقف فورًا.
وباقي الأمور تشتغل بشكل عملي أيضا. تحقّق من المجال أو العنوان بدقة، لأن اختلاف حرف واحد قد يحوّل “حقيقة” إلى نسخة مزيفة. فعّل التحقق بخطوتين حيثما أمكن، وخلي إشعارات الجهاز جزء من روتينك، لا شيء “يختبئ” في الليل. وراقب سجل الدخول والتنبيهات داخل التطبيق نفسه، لأن التصرف السريع قد يوقف سلسلة كاملة قبل ما تكتمل، وتكتشف لاحقا أن المشكلة كانت من البداية داخل رسالة الاحتيال.
حماية حساباتك ليست مجرد تغيير كلمة مرور، الموضوع أعمق. أنا أحب كلمة مرور طويلة وفريدة لكل حساب. لا تكرر نفس النمط بين البريد والحساب المصرفي، هذا يسهّل الحياة على المحتال. وإذا اضطررت لتدوين شيء، لا تتركه في ملاحظة نصية على هاتف بلا قفل. حافظ عليها بشكل غير متاح للغير. كذلك، كن متشددًا مع التطبيقات غير المعروفة التي تعدك بـ “تحديث أمني” أو “تحليل معاملات”. كثير منها مجرد واجهة تطلب صلاحيات مبالغ فيها، أو تلتقط بياناتك بصمت.
وهنا النقطة التي يتجاهلها كثيرون، إذن الوصول داخل الهاتف نفسه. راجع صلاحيات الرسائل، جهات الاتصال، الميكروفون، والكيبورد. أحيانا تطبيق واحد خبيث يراقب متى تنتظر رمز تحقق، أو يعرف أين تحفظ نسخك الاحتياطية. بعدين يبيع لك الفشل على شكل “تحديث تلقائي”. كذلك، حدّث نظام التشغيل وتطبيقاتك بانتظام، لأن التحديثات لا تأتي للزينة فقط، بل تسد ثغرات قد يستغلها المحتالون بطريقة أقل صعوبة مما تتوقع.
إذا كنت تتعامل مع تحويلات مالية أو سحب مرتبط بحسابات تداول، تعامل مع أي تغيير في عنوان الوجهة أو طريقة التأكيد كجرس إنذار. تحقق من المستفيد مرتين قبل الضغط. لا تعتمد على “إحساسك” ولا على تشابه الأسماء. المحتال أحيانا يطابق الاسم ويخفي الفرق في جزء صغير جدا من الحساب أو العنوان، فتقع لأنك صدقت شكل التفاصيل لا تفاصيل الشكل. وعند أي تعارض بين كلام الرسالة وما يظهر داخل التطبيق الرسمي، اتبع ما يظهر داخل التطبيق فقط. هذا هو الحكم.
لماذا التوعية في قطر تحديدًا تغيّر النتائج بسرعة؟
في بيئة تكنولوجية يومية، الاحتيال يتصرف بواقعية أكثر. ليس مجرد “رسالة عامة”، بل طلب سريع يناسب حياتك أنت. أنت تتوقع معاملات طبيعية باستمرار، فيصير أي انحراف أصغر، لذلك التأثير يكون أسرع. لهذا أنا أعتبر التوعية هنا تدريبًا على التصرف، لا “معلومات تُحفظ”.
راقب نمط الطلبات. إذا الرسالة تطلب منك فعل شيء خلال دقائق، أو تطلب بيانات لا علاقة لها بالمشكلة، أو تعطيك رابطا بدل أن توجهك لصفحة التطبيق الرسمية، فهذه إشارات تشغيلية واضحة. لا تحتاج معها جدال طويل. فقط تعامل معها كإنذار.
وفي جانب نفسي، الاستعجال يسرق الدقة. لما تحس بخوف أو ضغط، قراراتك تصير أسرع، وأحيانا أقل تدقيقا. أطبق قاعدة بسيطة، أي رسالة تتعلق بمبالغ أو بإغلاق حساب تتطلب “توقفا قصيرا” قبل أي إجراء. خلال تلك اللحظات، افتح التطبيق من مصدره الحقيقي وتأكد بنفسك. يا سلام لو ما حسبتها وقتًا ضائعا. هي فعليًا وقت حماية.
وأتعلم من الناس حولي، من قصصهم الصغيرة لا من الكلام العام. اسأل شخصًا مر بتجربة تصيّد، ماذا جعله يصدق؟ هل كان الاتصال حادًا؟ هل كان الرابط قريبًا من الاسم الحقيقي؟ التفاصيل الصغيرة تكشف لك نمطهم، حتى قبل ما تدير إصبعك على زر الدخول.
جهّز روتين حماية واضح وابدأ اليوم
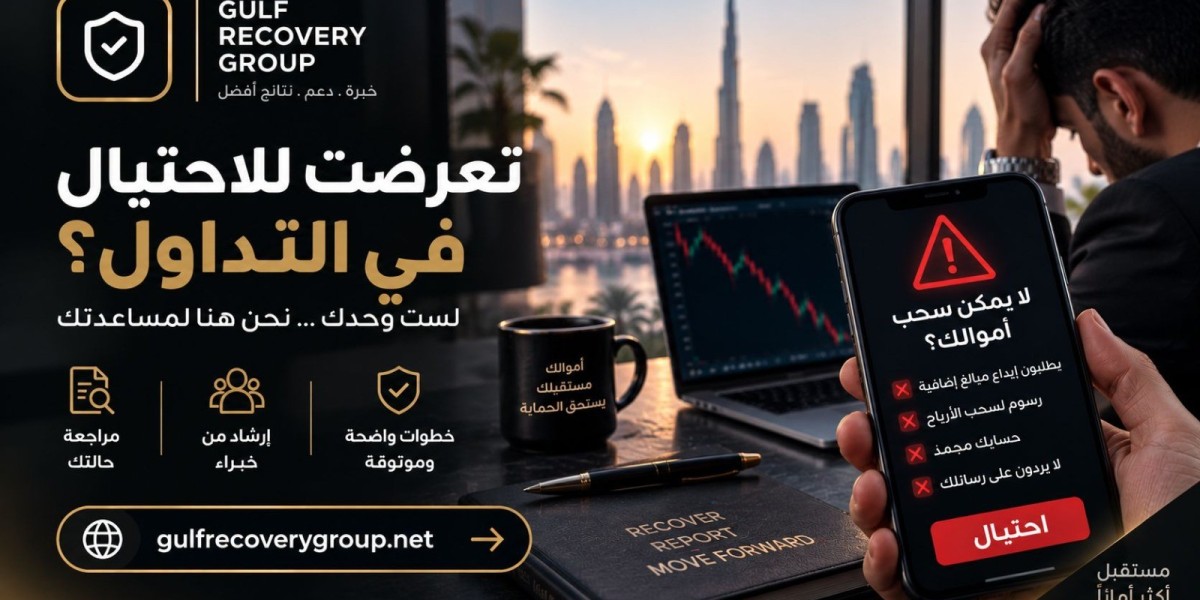
ابدأ بتحديث إشعاراتك، ثم فعّل التحقق بخطوتين، وبعدها راجع كلمات المرور مرة واحدة باستخدام مدير كلمات مرور إن أمكن. إذا لاحظت رسالة أو اتصالًا يشبه الاحتيال، اعتبره حالة يجب التحقق منها داخل التطبيق، لا أمر تنفيذ فوري. لا تمشي خلف النص، امش خلف النظام. ومع وجود منصة مثل Gulfrecoverygroup كمرجع لفهم سلوكيات العمليات والتنبيهات، قراراتك المالية تميل لأن تكون أهدأ، وأقل اندفاعًا عندما يحاول أحدهم ضغطك للاختصار أو الاستعجال.